Estudio detecta 8 intentos de fraude por cada 100 procesos de firma electrónica
Usted recibe una llamada de cobranza por un crédito que nunca pidió. Reclama, insiste en que no reconoce la deuda y del otro lado le responden: “Tenemos el contrato firmado”. A primera vista parecería una prueba suficiente. Pero la pregunta de fondo es otra: ¿que su firma aparezca en un documento demuestra realmente que fue usted quien aceptó esa obligación?
El riesgo de que alguien intente hacerse pasar por otra persona durante estos procesos no es menor. Un estudio de AUCO, compañía colombiana especializada en validación de identidad, firma electrónica y automatización documental, encontró que actualmente se registran aproximadamente 8 intentos de fraude por cada 100 procesos de firma electrónica de documentos.
La dimensión del dato se entiende mejor al llevarlo a una escala mayor: por cada un millón de procesos de firma electrónica podrían presentarse cerca de 80.000 intentos de fraude.
Esto no significa que todos logren concretarse ni que terminen necesariamente en una suplantación exitosa. Lo que evidencia, según la compañía, es la frecuencia con la que los sistemas deben enfrentarse a personas, documentos o datos que intentan superar los controles de identidad durante un trámite digital.
“Hoy el reto no es solamente demostrar que existe un documento firmado, sino contar con suficientes evidencias para comprobar quién realizó el proceso, cómo se identificó y qué información quedó registrada en ese momento”, explica Santiago Montoya, CEO de AUCO.
La situación tiene especial relevancia porque firmar a distancia ya forma parte de actividades cotidianas. Solicitar un crédito, comprar a cuotas, contratar un plan de telefonía, arrendar una vivienda, adquirir un seguro o aceptar documentos laborales son trámites que hoy pueden completarse sin que las dos partes se encuentren físicamente.
Esa facilidad ahorra tiempo, pero también obliga a responder una pregunta clave cuando surge una reclamación: ¿qué pruebas quedaron para demostrar que la persona que aceptó era realmente quien decía ser?
Una firma pegada en un PDF no necesariamente prueba quién aceptó
Uno de los errores más frecuentes, explica Montoya, es pensar que basta con pegar la imagen de una firma sobre un archivo para demostrar quién estuvo detrás del proceso.
“Eso solo prueba que alguien puso una imagen de una firma sobre un documento; no demuestra quién lo hizo”, señala.
En Colombia, los mecanismos electrónicos tienen validez jurídica, pero esa validez no depende únicamente de que una rúbrica aparezca en pantalla. La Ley 527 de 1999 establece que el método utilizado debe permitir identificar al autor, mostrar su aprobación y ser suficientemente confiable y apropiado para la finalidad correspondiente.
Dicho de manera sencilla: el problema no es firmar por internet. Lo importante es saber qué pruebas quedan para demostrar quién dio el sí.
Un código temporal enviado al celular o al correo electrónico, por ejemplo, agrega una capa de protección, pero por sí solo no necesariamente resuelve la identidad del firmante. Ese código demuestra que alguien tuvo acceso a determinada cuenta o dispositivo en ese momento.
Si el celular fue robado, el correo fue vulnerado o un tercero consiguió acceso a la línea, el código también puede terminar en manos equivocadas.
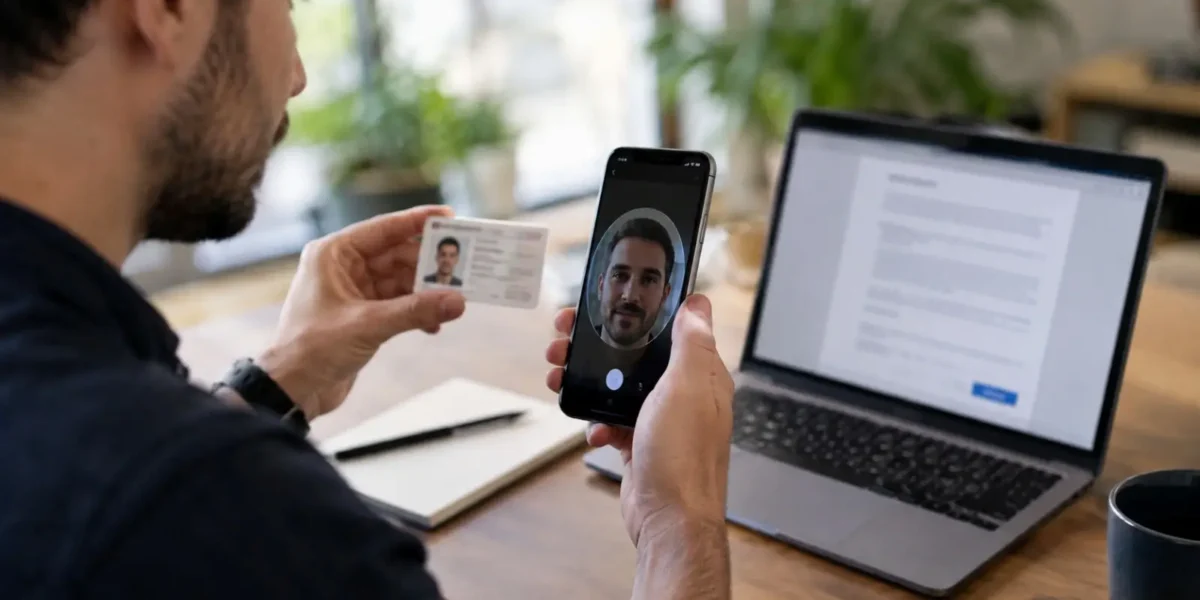
Con una selfie sucede algo parecido. Para Montoya, esa imagen adquiere mayor valor cuando se compara con un documento auténtico y existen controles para verificar que el rostro fue capturado en tiempo real y corresponde a la persona que está realizando el trámite.
Una fotografía de la cédula, por sí sola, tampoco debería considerarse una prueba definitiva. Una copia puede haber sido reutilizada, manipulada, compartida anteriormente o incluso obtenida sin autorización de su titular.
Varias evidencias juntas ofrecen mayor respaldo
La seguridad aumenta cuando distintas pruebas pueden conectarse dentro de una misma operación.
Documento de identidad, validación facial, aceptación del usuario y registros técnicos deberían formar una cadena que permita reconstruir qué ocurrió. A esos elementos pueden sumarse datos como la fecha y hora, el dispositivo utilizado, la dirección IP y una huella matemática del archivo —conocida como hash— que permite comprobar si el documento fue modificado después de haber sido aceptado.
Ese conjunto de evidencias cobra especial importancia cuando una persona asegura que nunca solicitó un crédito, contrató un servicio o autorizó determinada obligación.
En esos casos, no debería bastar con que una empresa responda simplemente: “Tenemos su firma”. La pregunta relevante es otra: ¿cómo verificó que quien estaba detrás de la pantalla era realmente esa persona?
El estudio de AUCO también pone el foco en comportamientos que pueden encender alertas antes de que el trámite termine. Entre ellos están un mismo número de teléfono utilizado por distintas personas, correos vinculados a varias identidades, documentos repetidos con nombres diferentes, cambios constantes en los datos de contacto o múltiples intentos fallidos de validación.
Precisamente ahí cobra fuerza el dato central del estudio: 8 intentos de fraude por cada 100 procesos de firma electrónica. La cifra muestra que verificar la identidad dejó de ser un simple paso técnico y se convirtió en una barrera de protección tanto para las empresas como para las personas que aceptan contratos y obligaciones por internet.
Antes de dar el sí, el usuario debería verificar qué empresa está solicitando la firma, ingresar preferiblemente desde sus canales oficiales, desconfiar de enlaces inesperados y revisar qué mecanismos utilizarán para comprobar su identidad.
Y si algún día aparece un crédito, contrato o servicio que usted no reconoce, la pregunta debería ser muy concreta: ¿qué evidencias tienen para demostrar que fui yo quien lo aceptó?
La mejora principal está en que ahora el estudio de AUCO funciona como columna vertebral de la noticia: primero muestra la magnitud del riesgo, después explica cómo se producen las vulnerabilidades y finalmente aterriza en qué debe revisar una persona antes de aceptar.
Comparte esta noticia

También te puede interesar
Resolución CRC 8308 pone el foco en los patrones atípicos del fraude
GatekeeperX, empresa de tecnología especializada en gestión del riesgo, prevención de fraude y lavado de activos en tiempo real, presenta un análisis...
Recomendaciones para evitar fraudes y estafas durante las compras de Amor y Amistad
Las compras de Amor y Amistad no solo representan una oportunidad para encontrar regalos y experiencias para compartir, también pueden convertirse en...
Estrategias clave que las empresas adopten hoy para sobrevivir al cibercrimen
El cibercrimen funciona cada vez más como una cadena de servicios especializados. De cara a 2030, las empresas en América Latina ya...